Post actualizado el día octubre 31, 2026 by DeiviSanzPlay
Hay una idea que circula con fuerza: el experimento seguridad Chernobyl explicado como una simple prueba mal ejecutada por técnicos incompetentes. Esa lectura es cómoda, pero engañosa. El escenario real era un límite operativo donde la opción que parecía sensata —apagar, esperar, no tocar nada— chocaba contra la presión de una prueba que debía completarse antes del cierre programado del reactor. Entender ese conflicto es lo que separa el morbo del análisis técnico.
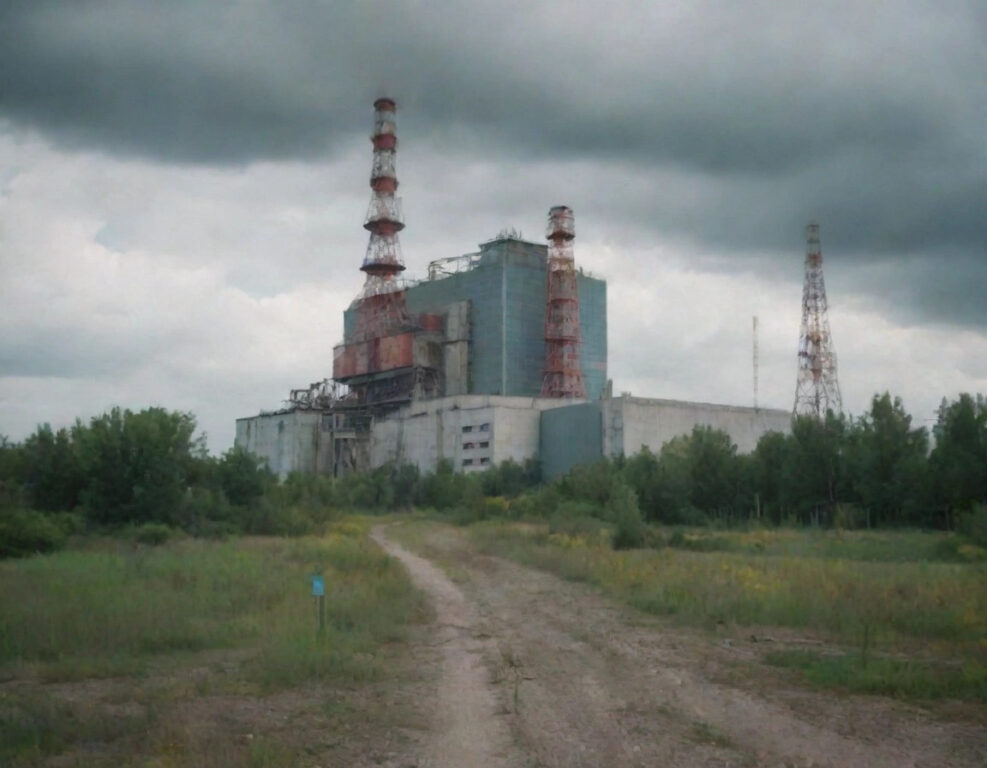
La prueba consistía en comprobar si, tras un corte de suministro eléctrico externo, la inercia del generador permitía mantener la refrigeración del núcleo hasta que arrancaran los diésel de emergencia. Sobre el papel, un procedimiento razonable. En la práctica, el reactor RBMK número 4 de la central de Prípiat arrastraba un diseño con un coeficiente de vapor positivo y unas barras de control con un defecto conocido en los extremos. Nadie estaba improvisando desde cero; estaban operando dentro de un margen que el propio diseño hacía estrecho.
Aquí aparece el primer matiz que suele omitirse: la prueba ya se había intentado antes y no salió como esperaban. Se retrasó. Se reprogramó para el turno de noche, con personal menos experimentado al mando. Ese detalle es clave para cualquiera que quiera entender el experimento seguridad Chernobyl explicado sin caer en la caricatura del error aislado. Las decisiones se encadenaron: reducir potencia demasiado rápido, entrar en un régimen inestable, desactivar protecciones para poder continuar, y luego intentar corregir con más acciones lo que ya se había torcido.
El punto donde la opción obvia deja de servir
Imagina que estás en la sala de control. Los indicadores muestran un reactor en un estado anómalo. La respuesta intuitiva es parar. Pero parar también tenía consecuencias: la prueba no se completaría, el reactor no arrancaría de nuevo hasta pasado un tiempo de enfriamiento, y la central perdería la ventana de producción prevista. La cultura de la planta premiaba cumplir el plan. Esa tensión entre seguridad y calendario es el corazón del asunto, y explica mejor que cualquier simplificación por qué se tomaron decisiones que hoy parecen absurdas.
Lo que ocurrió después —la excursión de potencia, el aumento de vapor, la explosión del núcleo— no fue un fallo de una sola persona. Fue el resultado de un diseño con vulnerabilidades, un procedimiento mal documentado y una cultura organizativa que no trató las señales de alarma como señales de parada. Cuando alguien busca el experimento seguridad Chernobyl explicado en clave de lección, esta es la parte útil: los sistemas complejos fallan en las juntas, no en las piezas aisladas.
Por qué este caso no sirve como manual de emergencias
Un error frecuente es usar Chernobyl como ejemplo universal de «qué no hacer» en cualquier industria. No funciona así. El RBMK era un reactor de un tipo específico, con un comportamiento neutrónico particular y una ausencia llamativa de contención primaria robusta. Sacar conclusiones generales sobre, digamos, una planta química o un hospital sin ajustar por diseño y por contexto produce recomendaciones vacías. Esta es una limitación real: el caso enseña muchísimo sobre cultura de seguridad y sobre cómo se degradan los márgenes, pero no es una plantilla trasladable sin filtros.
Tampoco conviene leerlo como una historia de villanos. Los informes oficiales, incluidos los de organismos internacionales que revisaron el accidente, señalan una combinación de factores técnicos y humanos. La transparencia aquí importa: no existe una única causa que puedas señalar con el dedo y sentirte mejor. Y no, no voy a darte cifras exactas de dosis o de víctimas; esas cifras varían según la fuente y merecen un tratamiento serio, no un dato suelto en un artículo.
Una experiencia que ilustra el patrón
He visto este patrón en entornos mucho menos dramáticos: equipos que mantienen una operación en un estado degradado porque «ya casi terminamos». Un ejemplo concreto y cotidiano: un equipo de soporte que aplaza un reinicio programado para no perder una ventana de atención, acumulando parches hasta que el sistema se vuelve impredecible. No hay radiación ni explosiones, pero la lógica es la misma: la opción obvia —parar y hacer las cosas bien— se percibe como un coste inmediato, y la alternativa se percibe como un riesgo lejano. En Chernobyl, el riesgo lejano se materializó en segundos.
Ese es el valor práctico de estudiar el experimento seguridad Chernobyl explicado con calma: reconocer las señales de que estás operando fuera de margen y aceptar que la decisión correcta puede ser impopular. No garantiza nada; ningún protocolo lo hace. Pero ignorar la incomodidad de parar sí tiene un historial documentado.
Perfiles verificables: Sitio web
Publicado el 31 de October de 2026. Última revisión: 31 de October de 2026.